Se você está pensando em tirar a DCPT (Desec Certified Penetration Tester) e quer saber como é o caminho real até a aprovação, este post é para você.
Não vou te vender fórmula mágica nem fingir que fiz tudo de forma impecável desde o primeiro dia — muito pelo contrário. Esta é a história transparente de como eu quase deixei a preguiça e a procrastinação vencerem, de como precisei recomeçar para encarar uma versão atualizada do treinamento, e de como, no fim das contas, a metodologia prática e a disciplina de documentação fizeram cada minuto valer a pena.
Pentest Experience v1
Laboratórios concluídos, briefings estudados e explorações finalizadas de ponta a ponta.
O Hiato da Procrastinação
Meses adiando o agendamento da prova... até a Desec lançar a versão v2 do Experience.
Imersão Dupla: v1 + v2
Decisão de encarar os dois laboratórios seguidos para consolidar repertório e vetores.
Vault no Obsidian & Prova
Documentação em tempo real, revisão rápida e 48 horas de exame prático com aprovação.
O ponto de partida: o Pentest Experience
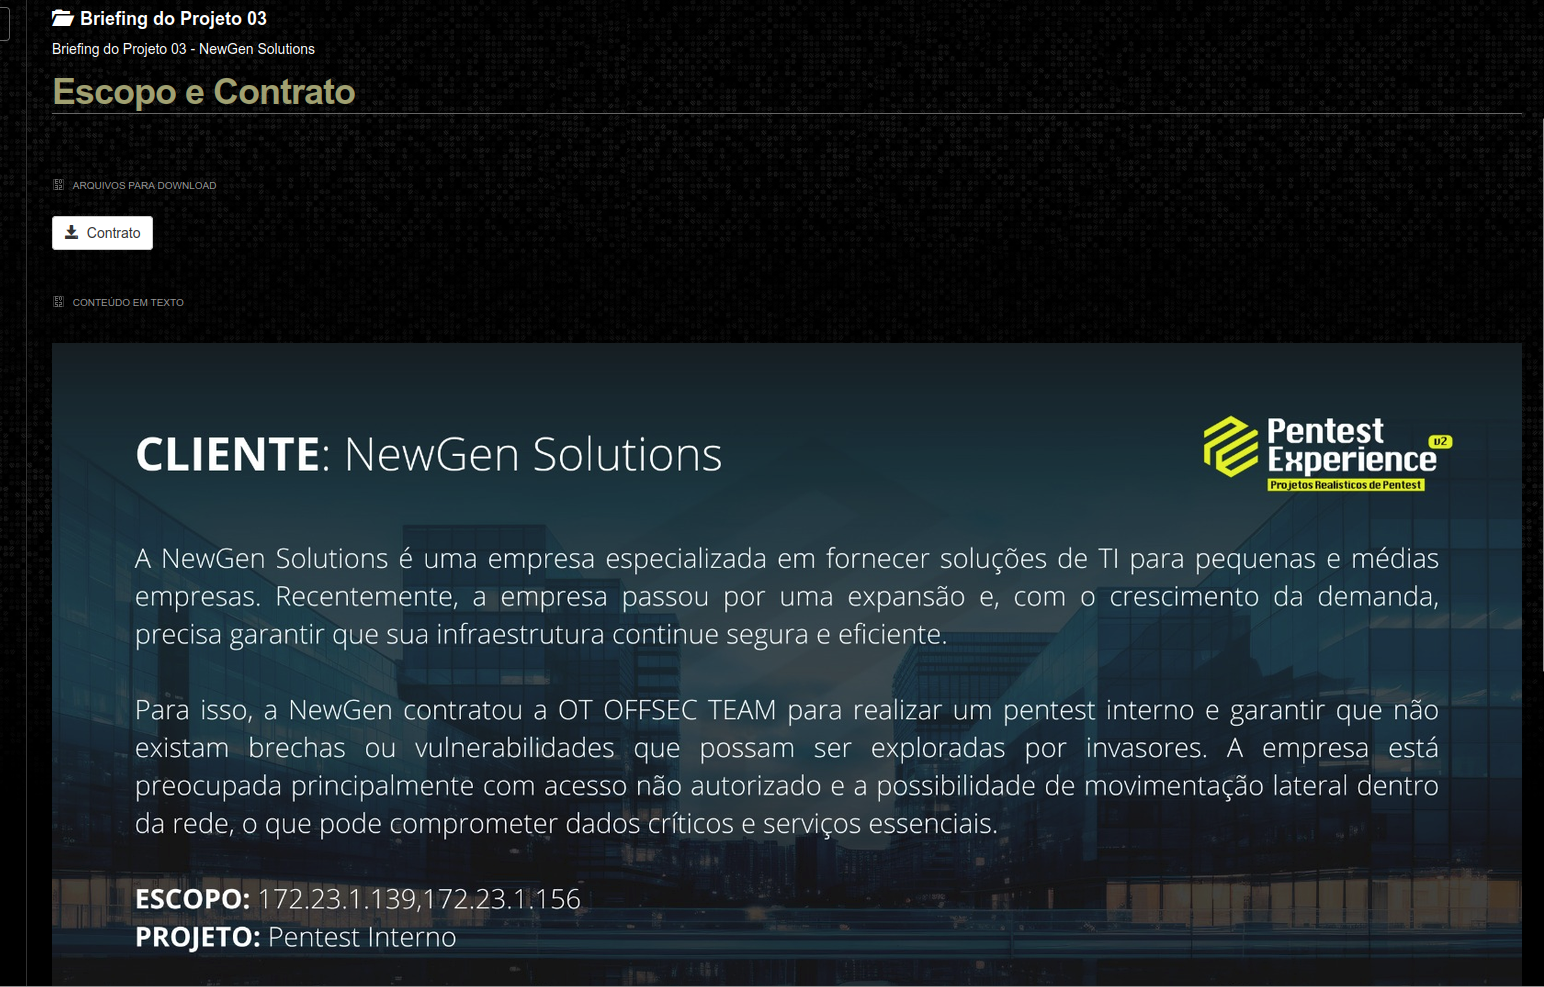
Tudo começou quando entrei no Pentest Experience, o programa intensivo da Desec Security que simula projetos corporativos de teste de intrusão do início ao fim. Diferente de plataformas de CTF puramente acadêmicas, o Experience entrega briefings de escopo formais, contratos simulados, restrições operacionais e ambientes de rede inteiros com vulnerabilidades encadeadas.
Cada projeto coloca o aluno na pele de um consultor atendendo um cliente fictício com necessidades reais de negócio: você precisa investigar, mapear alvos, pivotar, escalar privilégios e — o mais importante — documentar evidências reproduzíveis, exatamente como em um engajamento black box no mercado.
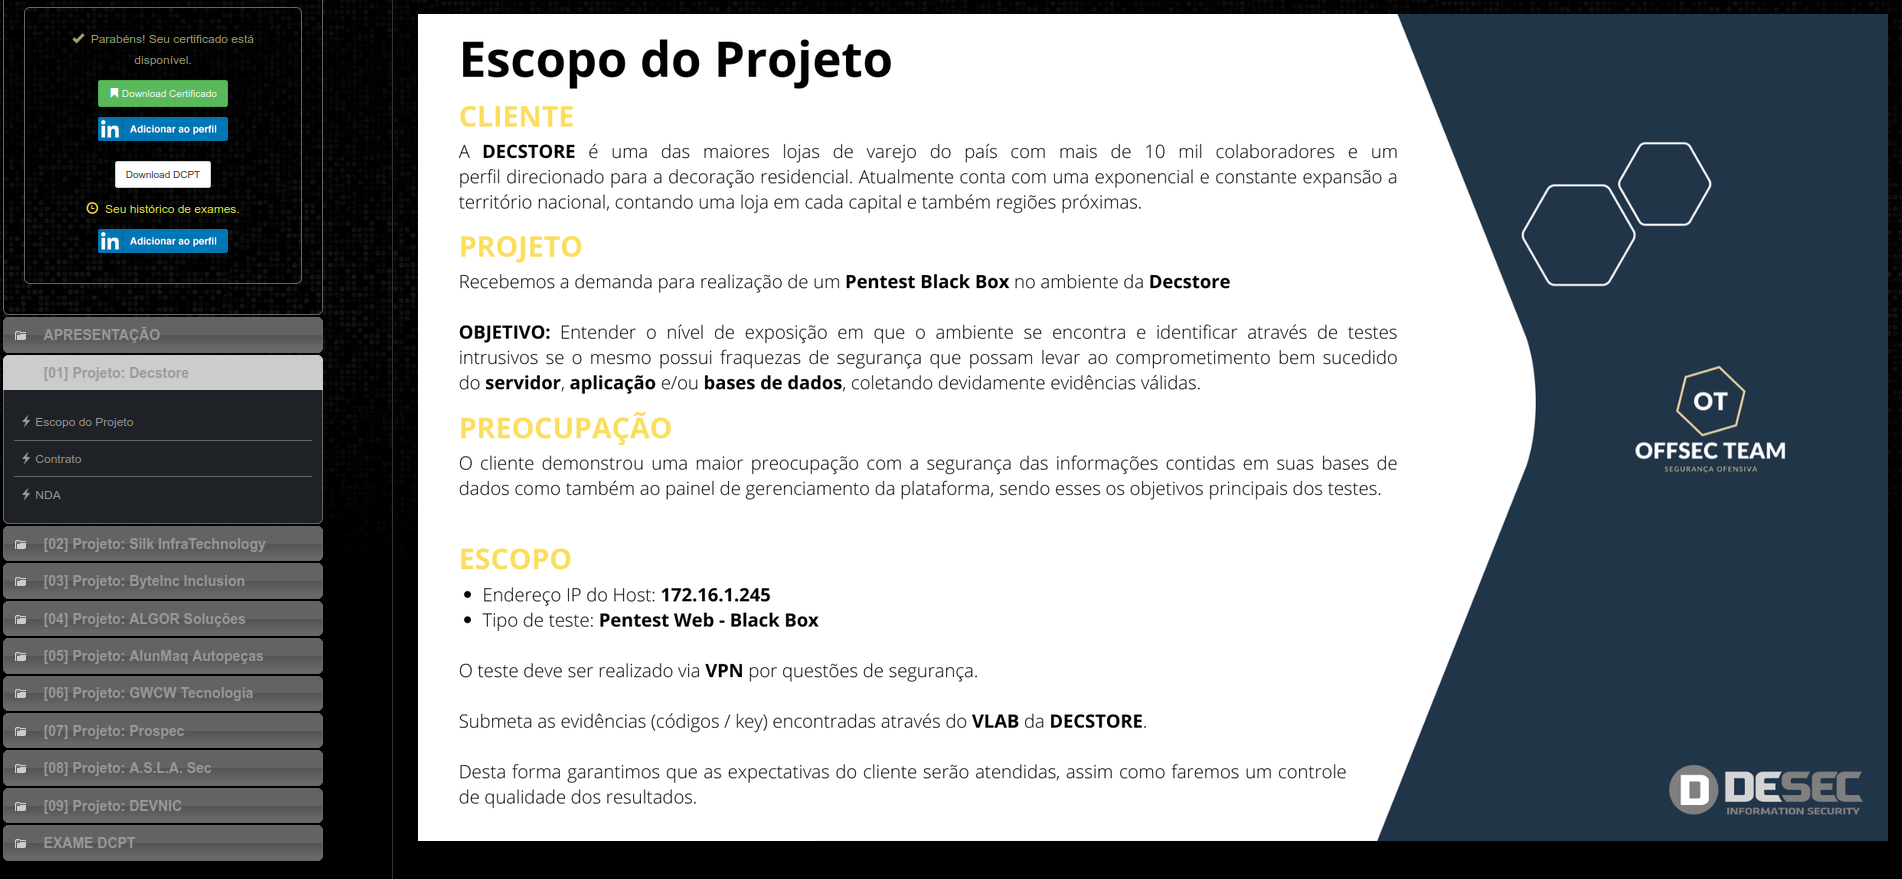
Fui avançando pelos módulos, projeto após projeto: analisando serviços web expostos, explorando serviços de rede legados, escalando privilégios em sistemas Linux e Active Directory, e documentando cada passo. O formato é excelente porque quebra a ilusão da máquina isolada e te força a pensar em impacto de negócio: quem é o cliente, o que causaria um incidente de parada operacional e o que realmente merece destaque em um relatório executivo.
A procrastinação (sim, ela existe até pra quem trabalha com segurança)
Aqui vem a parte mais sincera deste post: eu terminei a Experience v1 inteira... e simplesmente não agendei a prova.
Fiquei enrolando. Não era falta de base técnica, mas sim aquele clássico ciclo de acomodação: "semana que vem eu reviso", "mês que vem eu marco com calma". Foram meses adiando.
Quando finalmente decidi interromper a inércia e agendar o exame, me deparei com uma novidade: a Desec havia acabado de lançar a Experience v2 — uma atualização expressiva da plataforma, com novos cenários de rede, desafios renovados e abordagens mais modernas.
Transformando o atraso em vantagem competitiva
Em vez de encarar a mudança de versão com frustração, enxerguei como um acelerador: "Já que vou sentar a bunda na cadeira para estudar, vou fazer os dois ambientes". Refiz os pontos críticos da v1 e emendei direto na v2. Esse ciclo duplicou meu repertório de exploração e me deu confiança para lidar com imprevistos.
Como organizei o estudo: o Obsidian como vault de revisão
Se existe um divisor de águas entre o cansaço mental e a eficiência na reta final de uma certificação prática de 48 horas, esse divisor se chama estruturação de notas. Decidi criar um vault exclusivo no Obsidian dedicado à minha preparação para a DCPT.
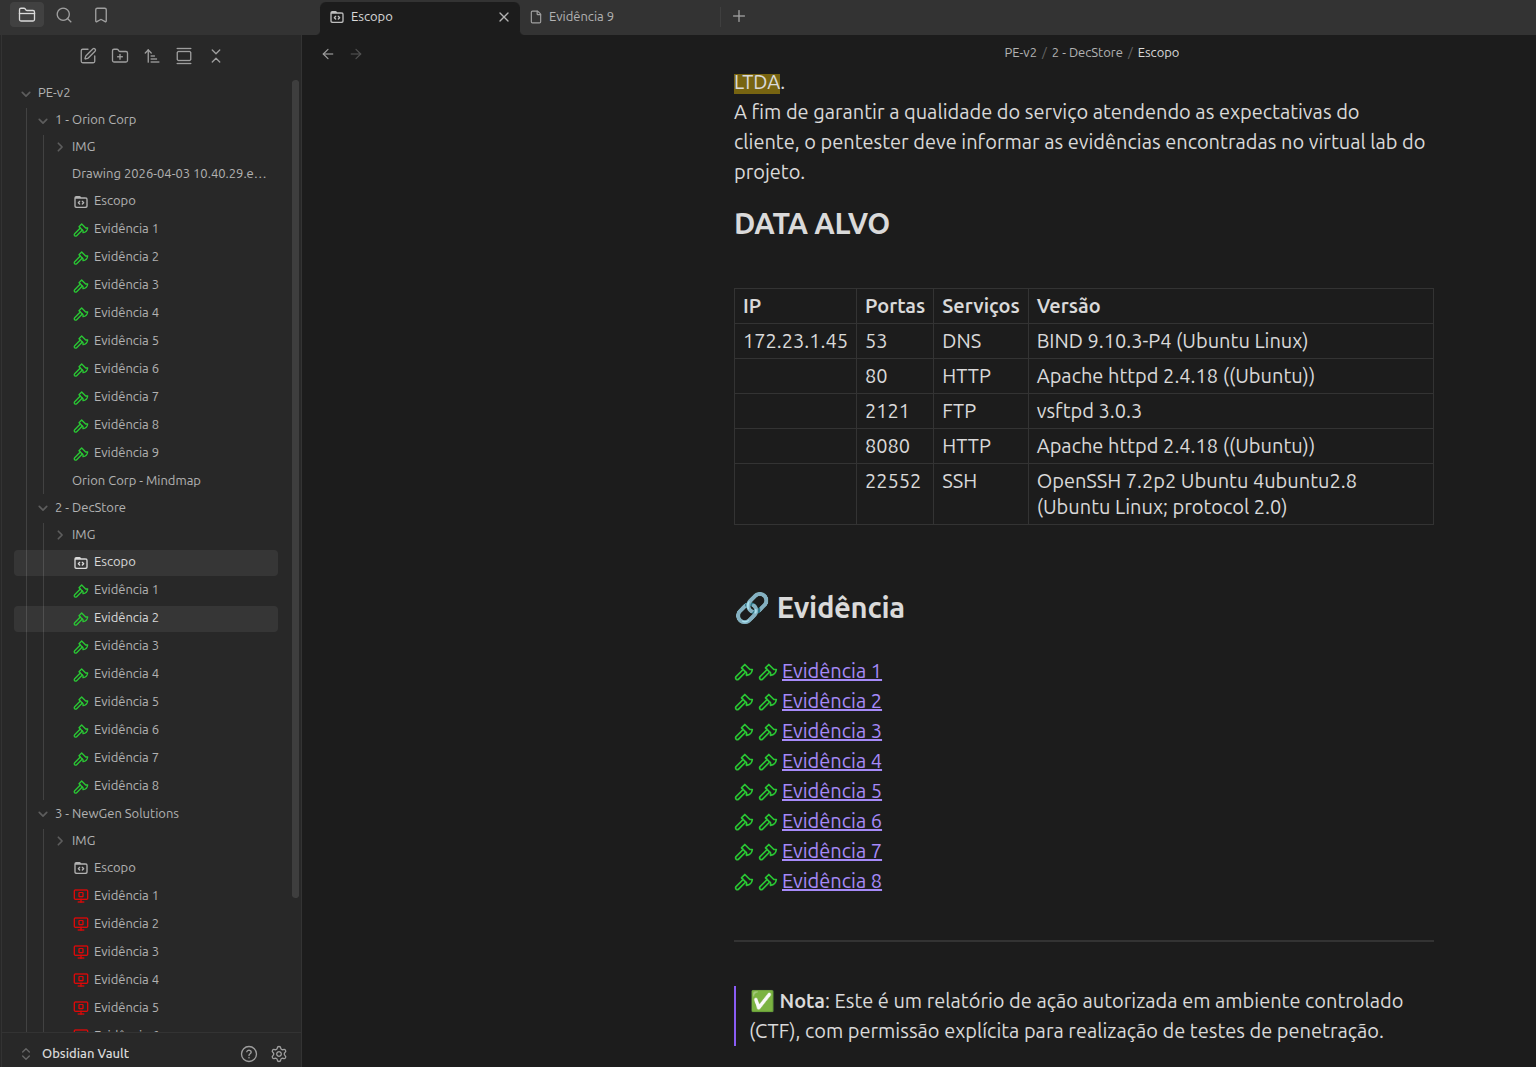
Para cada empresa e projeto do Experience, montei uma taxonomia rigorosa com três pilares essenciais:
- Nota de Escopo Geral: Cliente, objetivo principal, IPs-alvo, regras de engajamento e tabela inicial de portas/serviços identificados no reconhecimento passivo e ativo.
- Uma Nota por Evidência: Cada falha ou etapa de escalada ganhava uma página própria contendo: ferramentas utilizadas, comandos exatos executados, outputs cruciais e — acima de tudo — o racional por trás de cada tentativa (por que escolhi aquele caminho e por que funcionou).
- Conexões Bidirecionais: Links cruzados entre notas, permitindo reconstruir instantaneamente a cadeia de ataque completa (kill chain) de qualquer máquina do lab.
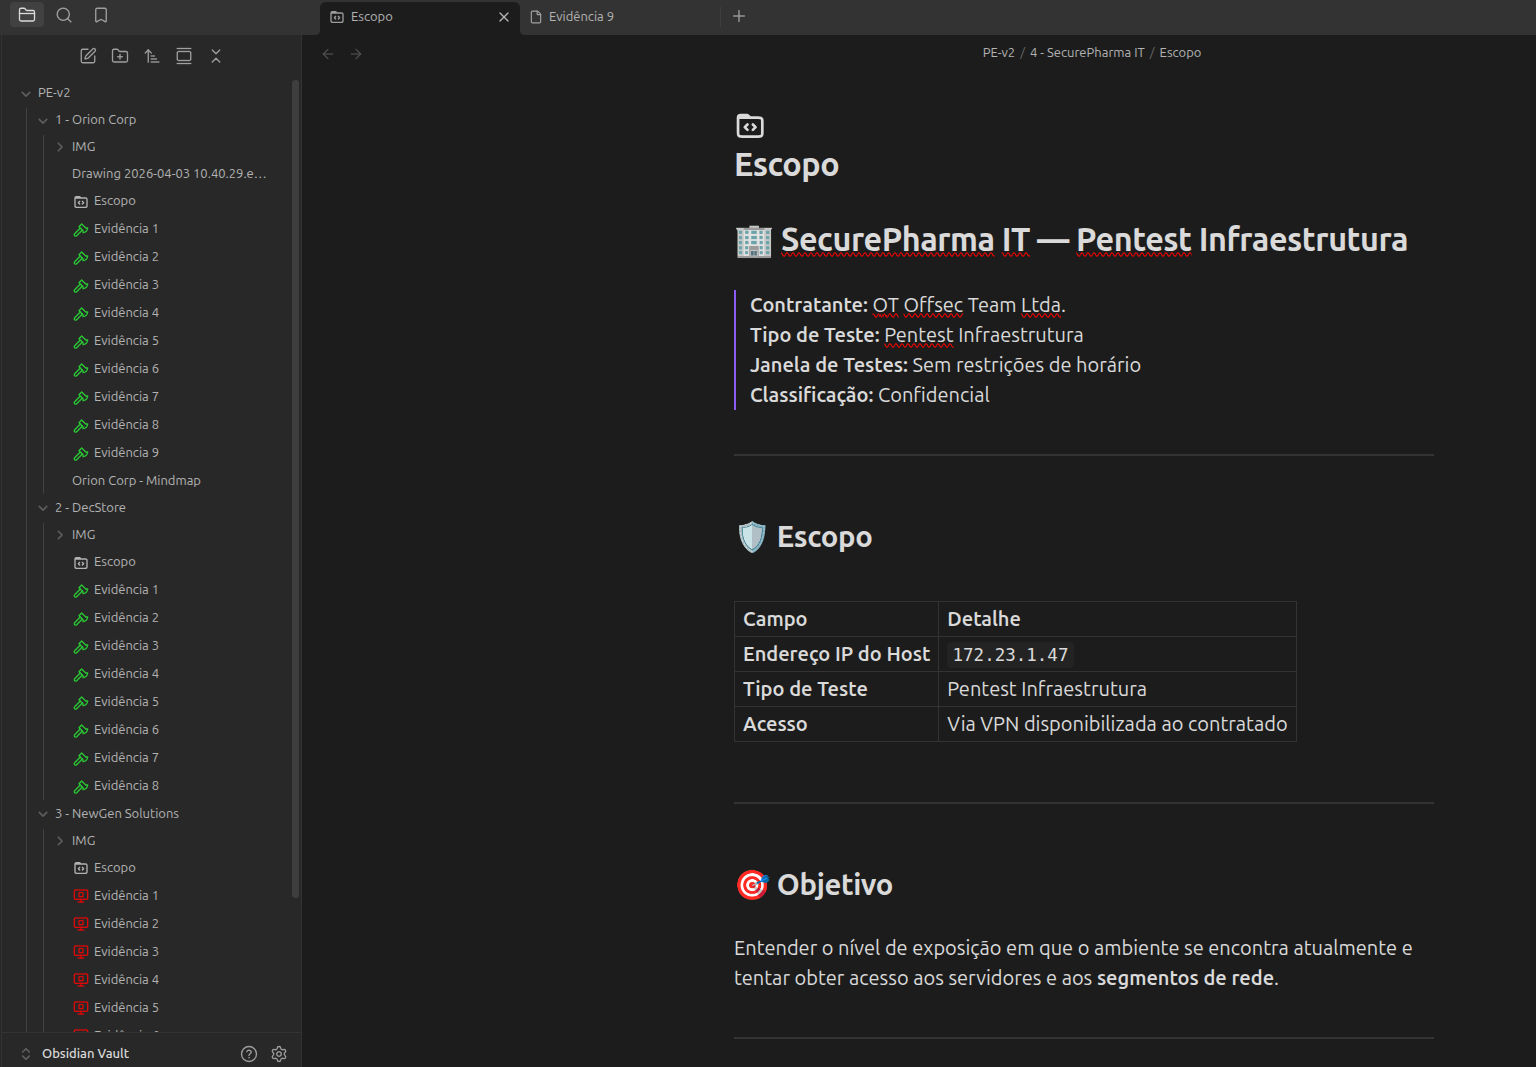
Isso mudou totalmente meu ritmo de estudo. Quando precisava relembrar como havia explorado determinado serviço ou contornado uma restrição específica de permissões, não precisava reabrir máquinas virtuais ou caçar comandos em terminais perdidos: abria o Obsidian e lia o meu próprio raciocínio sintetizado.
O padrão de uma evidência técnica no Obsidian
Veja abaixo um exemplo prático extraído diretamente das minhas notas durante a auditoria do projeto Orion Corp. Cada evidência começava pelo enunciado do problema, ferramentas aplicadas e a sequência exata de comandos com seus respectivos parâmetros:
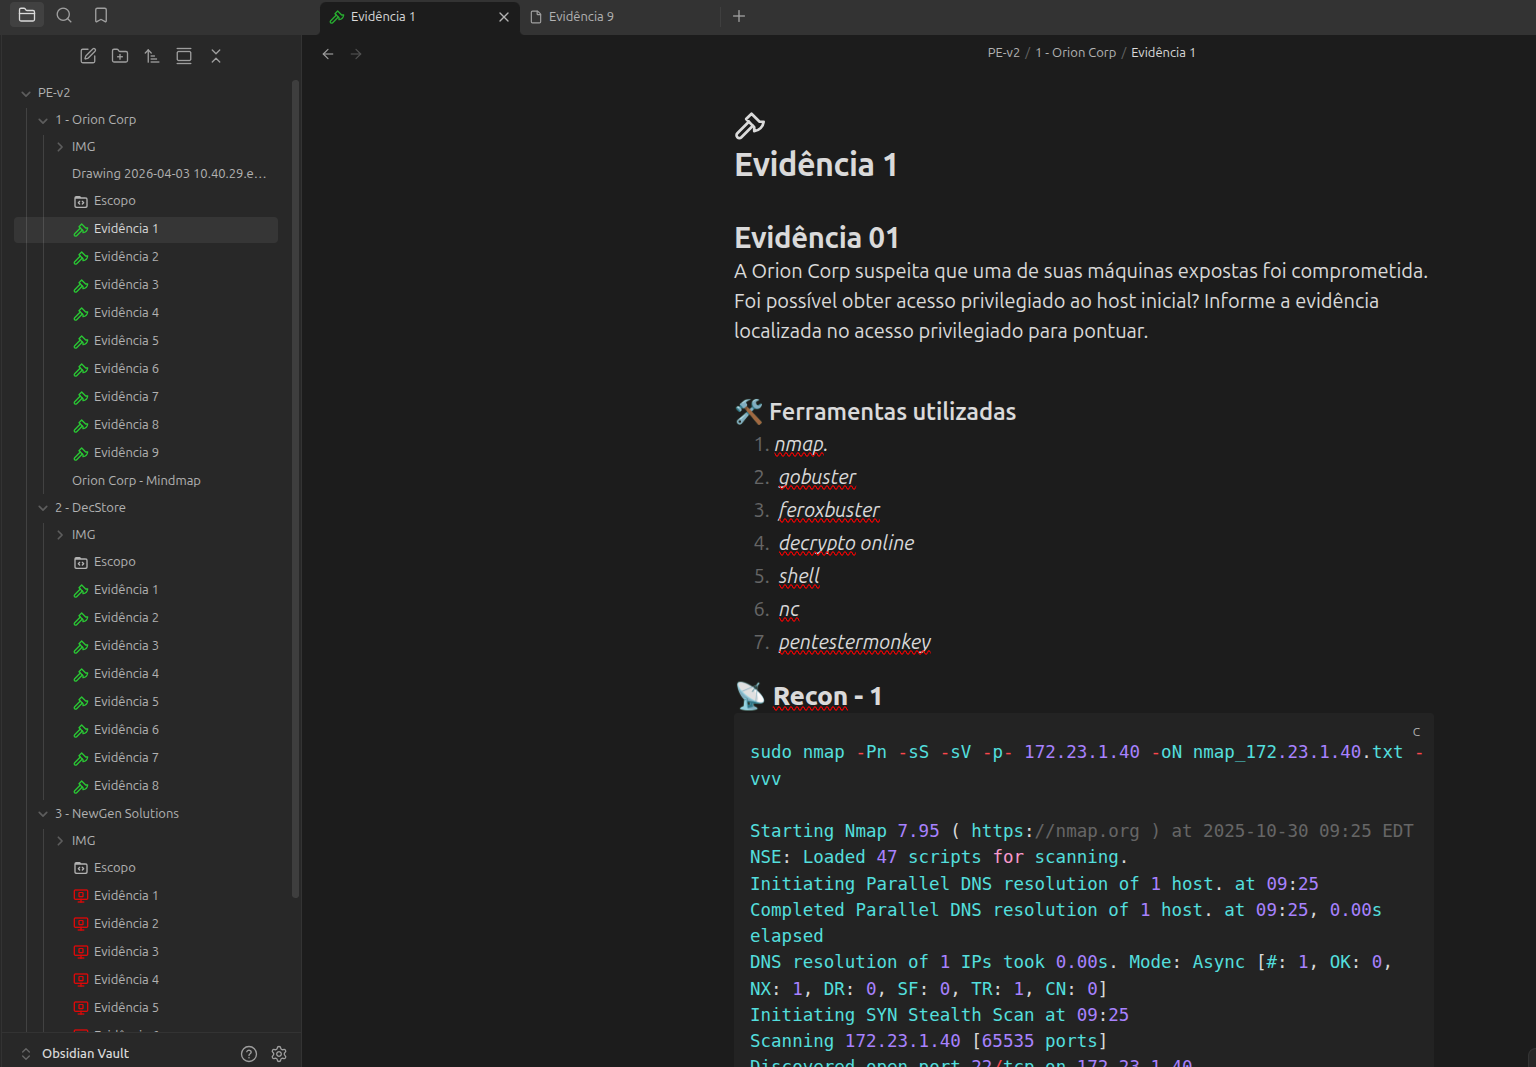
Um dos comandos centrais registrados nessa fase foi a enumeração stealth completa de todas as 65.535 portas TCP com resolução de versão de serviço e scripts padrão:
# Varredura minuciosa com exportação de evidência bruta para arquivo
sudo nmap -Pn -sS -sV -p- 172.23.1.40 -oN nmap_172.23.1.40.txt -vvv
A regra de ouro da documentação ofensiva
Documente no calor do momento. Nunca deixe para escrever depois. A anotação feita no minuto em que o shell cai, contendo o payload correto, a codificação exata e o erro que antecedeu o acerto, vale dez vezes mais do que um relatório genérico tentado de memória dias depois. Na hora da prova, o cansaço bate e você vai agradecer por ter tudo escrito.
A reta final e a prova de 48 horas
Com a v1 e a v2 finalizadas e o vault no Obsidian refinado, reservei os dias que antecederam a prova para uma única tarefa: revisar minhas próprias anotações. Não gastei energia relendo documentações extensas da internet. Em vez disso, revisei meu próprio "livro de receitas" particular — construído a partir das minhas dúvidas reais, das minhas falhas em laboratório e dos meus métodos de resolução.
Para quem ainda não conhece a dinâmica da DCPT, ela é dividida em duas janelas consecutivas e inegociáveis de tempo:
- Primeiras 24 horas: Acesso aos alvos via VPN. Seu objetivo é comprometer o ambiente, realizar reconhecimento, explorar vulnerabilidades, escalar privilégios e coletar evidências inquestionáveis de cada máquina.
- Segundas 24 horas: Redação e entrega do relatório técnico e executivo. O relatório deve conter resumo de risco executivo, detalhamento técnico passo a passo com comandos e prints, além de orientações precisas de remediação para a equipe de defesa.
Quando me conectei à VPN do exame, o sentimento predominante não foi ansiedade, mas sim familiaridade. Não era a primeira vez que eu via aquela arquitetura de rede, aquele comportamento de serviço ou aquela oportunidade de escalada de privilégio. Eu já havia enfrentado cenários análogos repetidas vezes durante os laboratórios — só que agora com total controle do meu tempo e um método claro de trabalho.
O que fica de aprendizado
Olhando para trás em todo o percurso — desde a matrícula no Experience até a entrega do relatório final —, algumas convicções ficaram gravadas:
- Procrastinar custa caro, mas não precisa ser fatal: Se eu tivesse feito o exame logo após a v1, teria poupado meses de espera. No entanto, encarar o atraso com honestidade me deu a oportunidade de cobrir dois ambientes distintos (v1 + v2), o que multiplicou minha tranquilidade durante o exame.
- Documentar faz parte do estudo, não é acessório: O tempo gasto organizando o Obsidian não foi burocracia descartável. Foi a fundação que me permitiu sintetizar conhecimento e não perder tempo em tentativa e erro cego.
- A vivência prática de escopo supera qualquer teoria decorada: Lidar com briefings realistas, regras contratuais e exigências de relatório executivo te prepara para a vida real de pentester, e não apenas para passar em testes de múltipla escolha.
- Comece mesmo sem se sentir 100% pronto: Em cibersegurança ofensiva, você nunca terá a sensação de dominar todas as ferramentas e técnicas existentes. A maior barreira quase sempre é psicológica. Uma vez que você agenda o exame e coloca uma data limite no calendário, seu cérebro muda de marcha e entra em modo de execução.
Para quem está pensando em tirar a DCPT
Se você está com o curso pela metade, com labs pendentes e aquela sensação incômoda de que "ainda falta estudar mais um pouco antes de marcar", o meu melhor conselho é simples:
Comece a documentar cada comando hoje, revise suas evidências com consistência e coloque uma data para a prova na sua agenda.
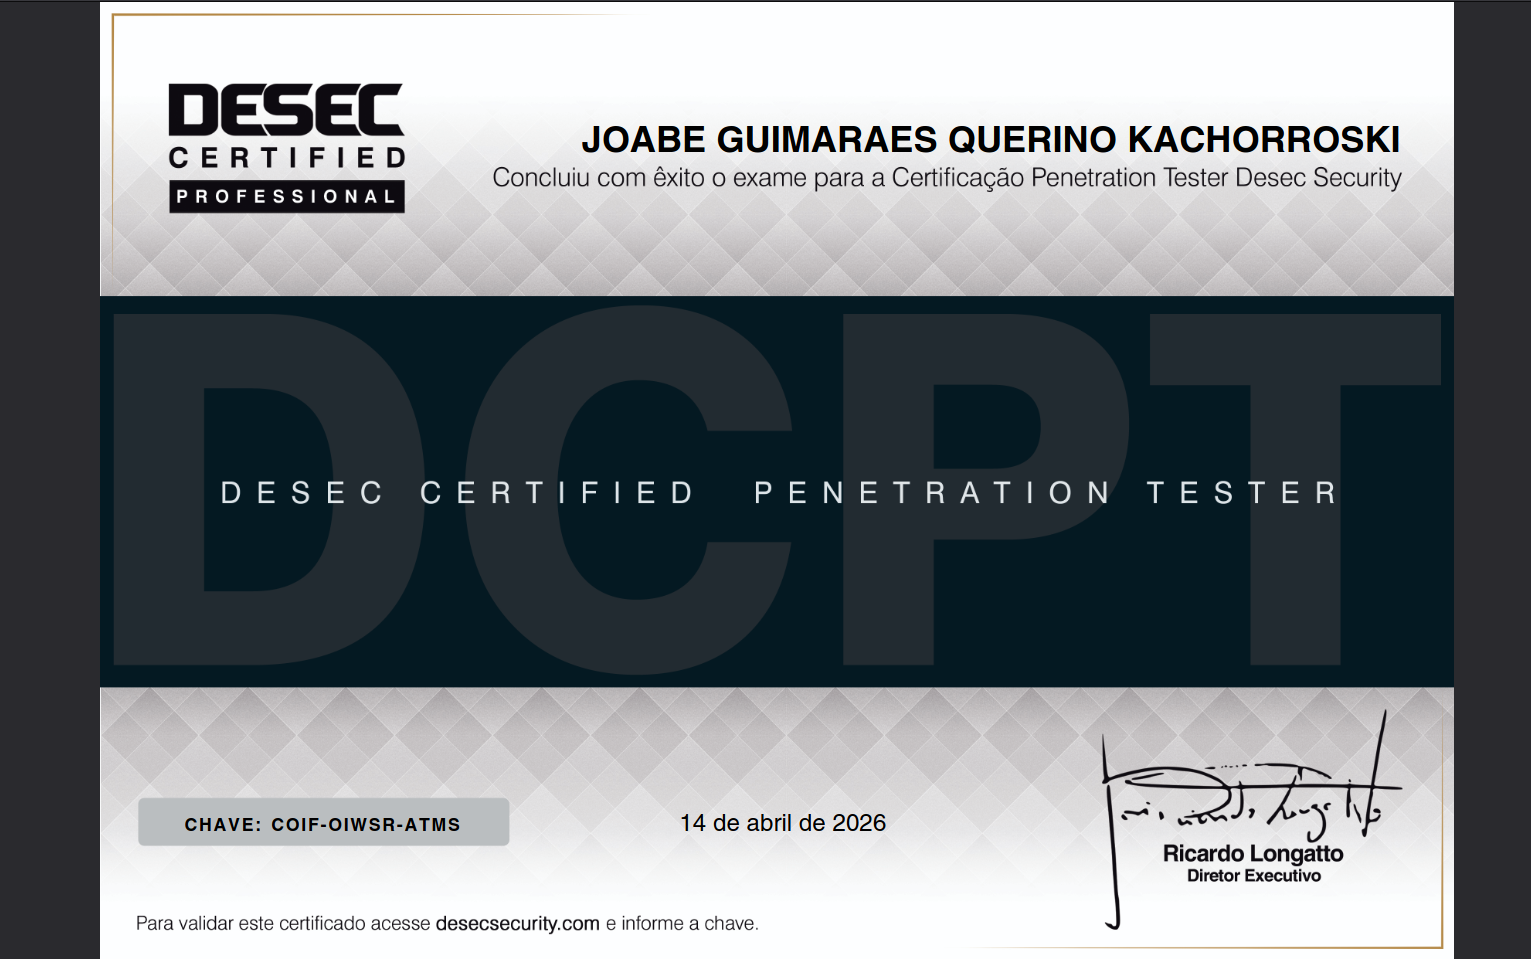
A pressão positiva de uma data no calendário é, na maioria das vezes, exatamente o empurrão que separa a intenção da conquista. A sua jornada não precisa ser linear nem perfeita para ser bem-sucedida. A minha teve pausas, dúvidas e procrastinação, e mesmo assim cheguei do outro lado com o certificado em mãos.
Bons estudos, boa preparação e excelentes hacks! 🐺