Durante uma pesquisa de segurança utilizando minha stack de pentest com Caido e CaidoAIDriven, identifiquei uma vulnerabilidade em um ativo pertencente à Globo. O reporte foi realizado por meio do Programa de Divulgação Responsável, analisado pela equipe Globo/CSIRT e resultou na minha inclusão no Hall da Fama.
AVISO DE CONFIDENCIALIDADE
Por questões de confidencialidade e em respeito às diretrizes do Programa de Divulgação Responsável, detalhes técnicos, ativos, URLs, tecnologias e informações relacionadas à vulnerabilidade não serão divulgados neste artigo. O foco é exclusivamente no processo, na stack utilizada e no resultado do engajamento.
Este post conta como, durante um trabalho de pesquisa ofensiva, cheguei a uma vulnerabilidade em um sistema pertencente a uma das maiores empresas de mídia e tecnologia do Brasil — a Globo — e como esse trabalho me levou ao reconhecimento oficial no programa de divulgação responsável deles.
O contexto
O trabalho que resultou nesse achado não foi fruto de acaso. Faz parte de uma rotina de pesquisa de segurança ofensiva que mantenho, onde seleciono organizações que possuem programas de divulgação responsável ou bug bounty ativos e conduzo testes dentro do escopo autorizado.
A Globo mantém um Programa de Divulgação Responsável público, com escopo definido e um canal oficial para recebimento de reports — o que é um sinal de maturidade de segurança e uma porta aberta para quem faz esse tipo de trabalho da maneira certa.
Programas de divulgação responsável existem para que vulnerabilidades sejam encontradas e corrigidas antes que atacantes reais as explorem. Participar desses programas é contribuir diretamente para a segurança de milhões de usuários.
A stack: Caido + CaidoAIDriven
Toda a pesquisa foi conduzida usando minha stack principal de pentest: o Caido Proxy como núcleo de interceptação e análise de tráfego, potencializado pelo CaidoAIDriven — meu framework de pentest agentic que adiciona camadas de inteligência artificial ao fluxo de trabalho ofensivo.
Esse case é um exemplo prático de como essa stack performa contra alvos de grande escala. Não estamos falando de um site pequeno ou de uma aplicação mal mantida — estamos falando de um ativo de uma empresa com times de segurança estruturados, infraestrutura robusta e monitoramento ativo.
E ainda assim, a combinação de reconhecimento automatizado, análise inteligente de superfície e validação manual que o CaidoAIDriven proporciona permitiu identificar um ponto que passou despercebido.
Por que o Caido é o centro de tudo
O Caido não é apenas um proxy — ele é o sistema nervoso central de todo o workflow ofensivo. Cada requisição interceptada, cada resposta analisada, cada padrão identificado passa pelo Caido. E quando combinado com o CaidoAIDriven, esse fluxo ganha:
- Reconhecimento acelerado — mapeamento de superfície de ataque em uma fração do tempo manual
- Análise contextual — a IA entende o contexto de cada endpoint, não apenas faz pattern matching cego
- Priorização inteligente — foco nos vetores com maior probabilidade de impacto real
- Evidências estruturadas — cada achado sai documentado e reproduzível, pronto para um report profissional
O workflow de descoberta
Sem entrar em detalhes técnicos da vulnerabilidade em si (que não posso divulgar), o fluxo seguiu as etapas clássicas de uma pesquisa ofensiva bem executada:
Mapeamento de superfície de ataque do alvo dentro do escopo autorizado. Identificação de endpoints, serviços expostos e tecnologias. O CaidoAIDriven acelerou essa fase significativamente.
Com a superfície mapeada, a IA ajudou a priorizar os vetores com maior probabilidade de impacto. Não é sobre testar tudo — é sobre testar o que importa primeiro.
Uma vulnerabilidade de severidade CVSS 9.8 (Critical) foi identificada e validada manualmente para confirmar o impacto real — sem automatização cega, sem falso positivo.
EVIDÊNCIAS — CAIDO REPLAY (REDACTED)
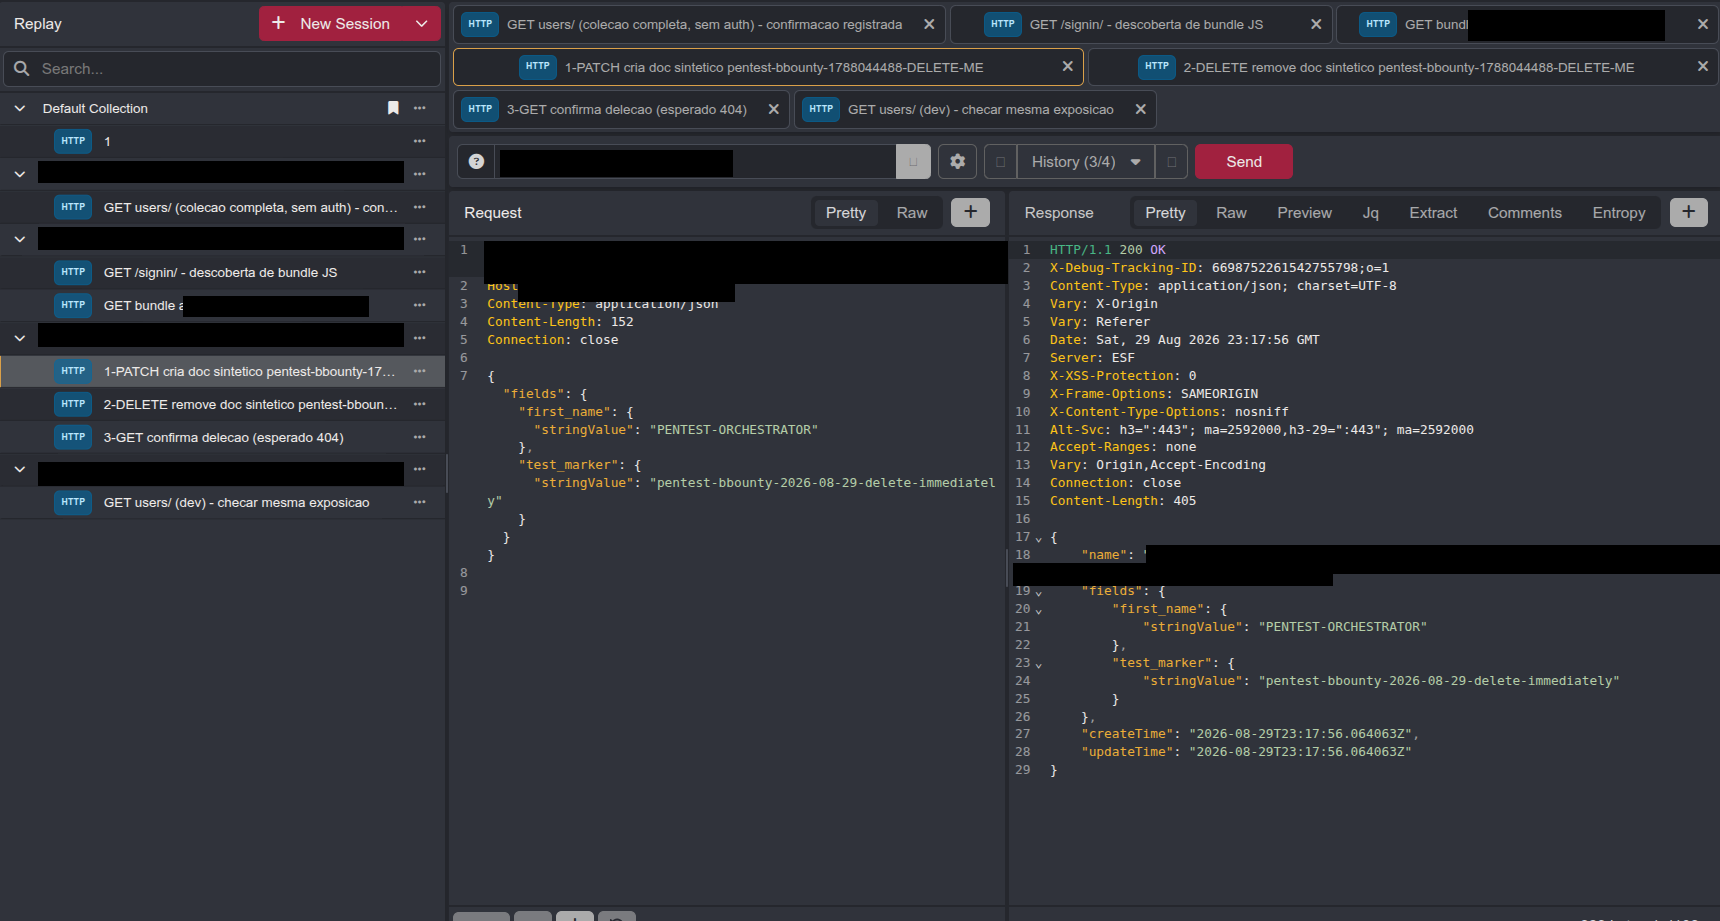
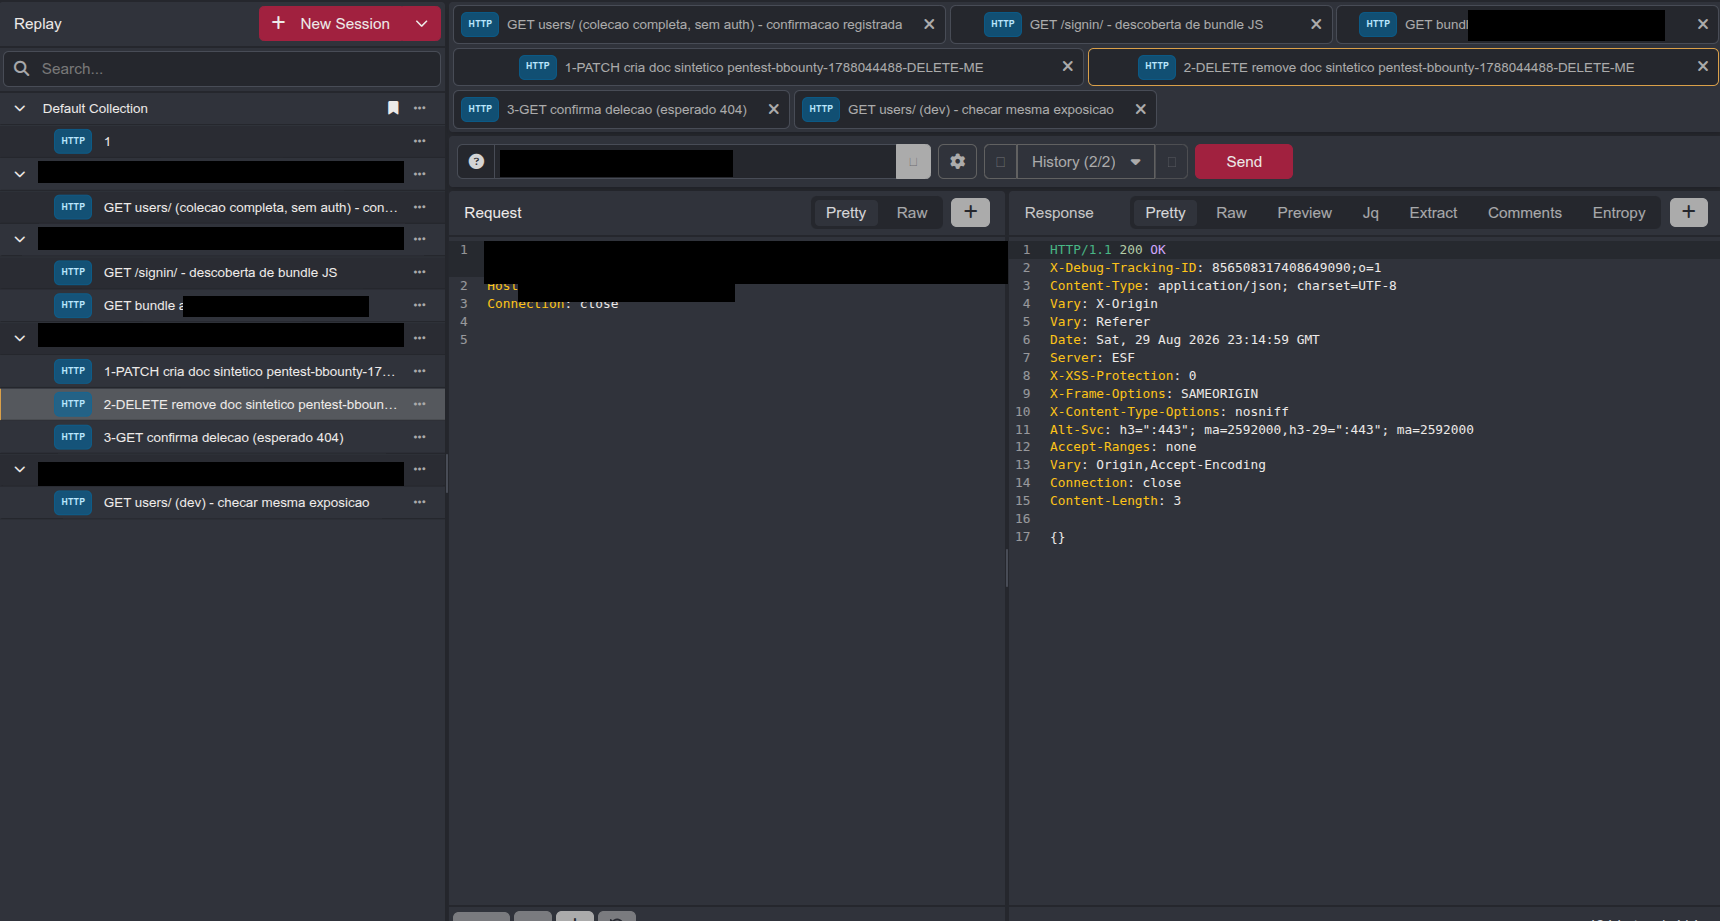
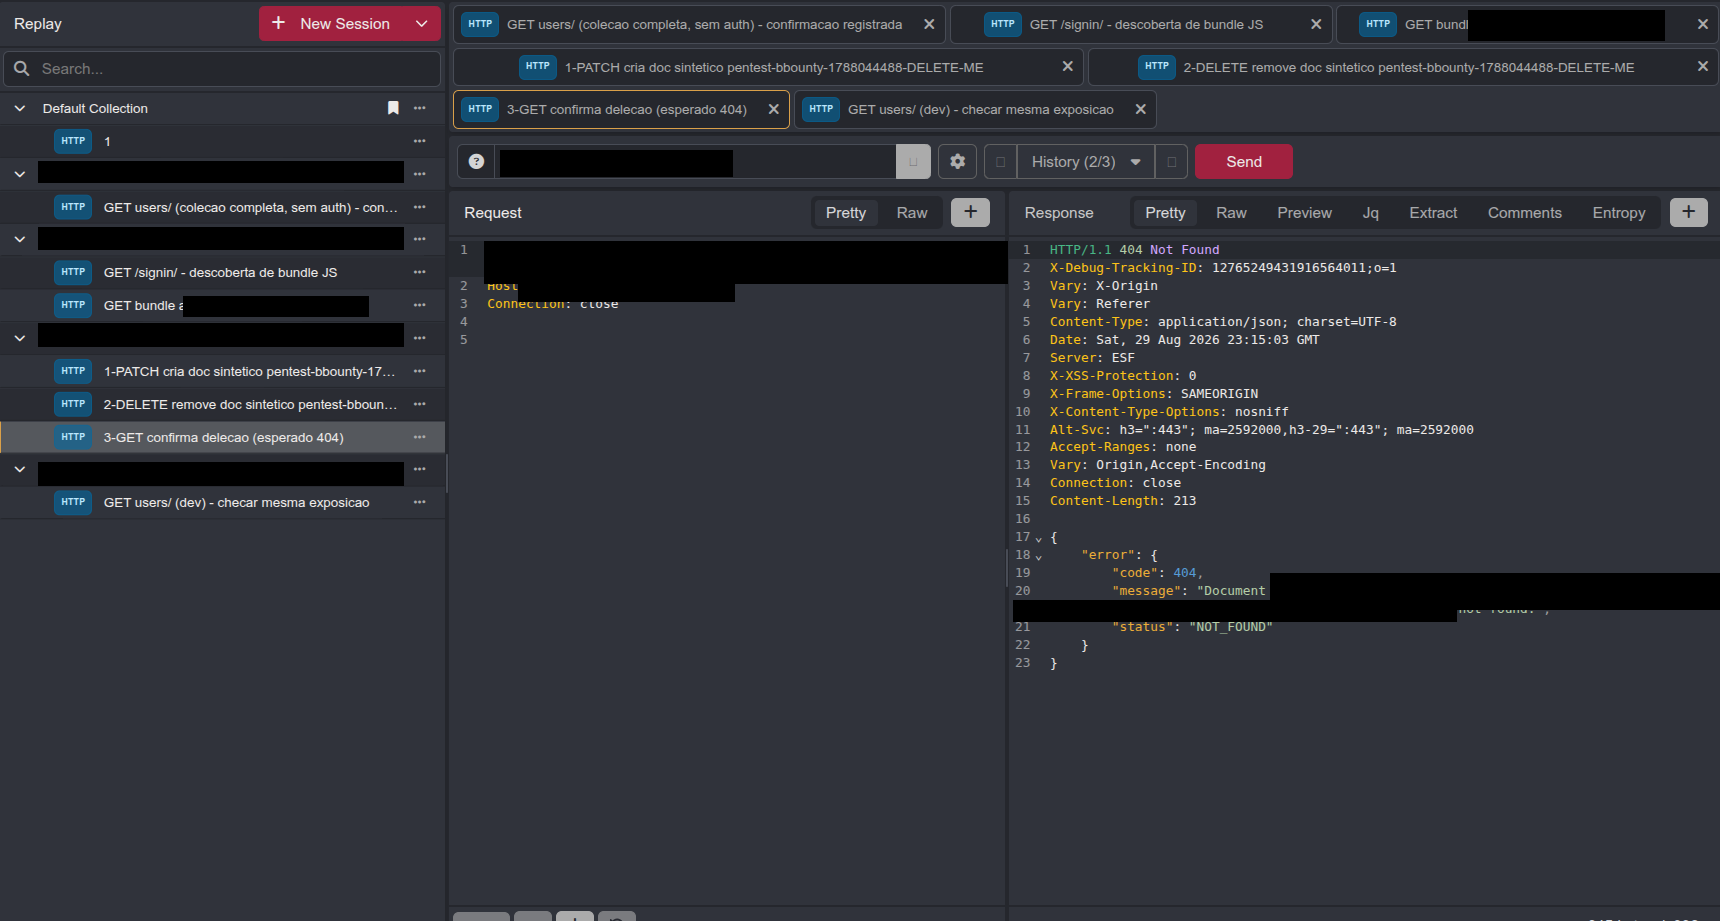
Elaboração do report técnico com todas as evidências necessárias para reprodução e envio pelo canal oficial do Programa de Divulgação Responsável.
Report analisado pela equipe Globo/CSIRT, vulnerabilidade confirmada e corrigida. Inclusão no Hall da Fama do programa.
O resultado: Hall da Fama
RECONHECIMENTO OFICIAL
Hall da Fama — Programa de Divulgação Responsável da Globo
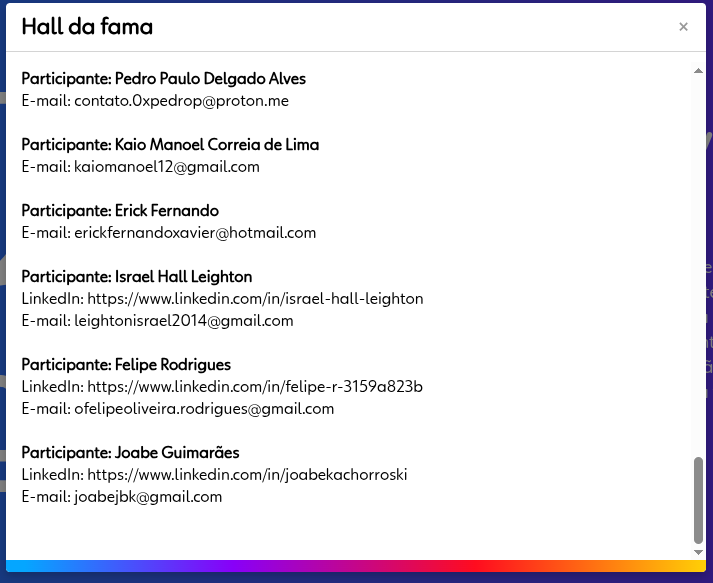
O report foi analisado pela equipe Globo/CSIRT, que confirmou a vulnerabilidade, aplicou as correções necessárias e me incluiu no Hall da Fama do programa.
Esse é o tipo de resultado que valida não apenas a metodologia, mas toda a stack. Encontrar vulnerabilidades em sistemas de empresas com estrutura de segurança madura como a Globo demonstra que o CaidoAIDriven é uma ferramenta séria, capaz de performar em cenários de alto nível.
O que esse case demonstra
CaidoAIDriven performa em escala
Não é só para targets pequenos. A stack funciona contra organizações com infraestrutura complexa e times de segurança estruturados.
IA + validação manual = resultado
A IA acelera o processo, mas a confirmação manual é o que transforma uma suspeita em finding validado.
Divulgação responsável funciona
Quando empresas mantêm programas sérios e pesquisadores seguem o processo, todo mundo ganha — inclusive os milhões de usuários que ficam mais seguros.
Report de qualidade é tudo
Um report bem estruturado, com evidências reproduzíveis e impacto claro, é o que diferencia um achado que é ignorado de um que resulta em correção e reconhecimento.
Para quem quer seguir esse caminho
Se você quer fazer pesquisa de segurança e participar de programas de divulgação responsável ou bug bounty, aqui vão algumas recomendações baseadas na minha experiência:
- Respeite o escopo — sempre. Se o programa define o que está dentro e fora de escopo, siga à risca. Não existe atalho que justifique sair dos limites autorizados.
- Invista em ferramentas sérias — o Caido Proxy mudou completamente meu workflow ofensivo. Quando você combina uma ferramenta de interceptação de qualidade com IA (CaidoAIDriven), o nível de eficiência muda.
- Documente tudo — se você não consegue reproduzir o achado e documentar com evidências claras, ele não existe. O report é tão importante quanto a descoberta.
- Seja profissional no reporte — trate o CSIRT ou a equipe de segurança da empresa com o mesmo profissionalismo que você gostaria de receber. Isso faz diferença no resultado.
- Não mexa em dados reais — em testes de escrita ou manipulação, use dados sintéticos, comprove o impacto e limpe tudo. Ética não é opcional.
Este trabalho foi conduzido de forma ética e autorizada, dentro do escopo do Programa de Divulgação Responsável da Globo. A vulnerabilidade foi corrigida pela equipe Globo/CSIRT. Por questões de confidencialidade, nenhum detalhe técnico, ativo, URL ou tecnologia envolvida foi ou será divulgado.